最近、「Webサイトがサイバー攻撃を受け、個人情報が流出した」というニュースを目にする機会が増えています。
いちWebエンジニアとして、こうした被害を少しでも減らすために何かできないか、と考えることがあります。
AIを悪用した攻撃が高度化する一方で、防御する側もAIを活用して、攻撃の足がかりとなる脆弱性を早期に発見することが重要だと思います。
もちろん、脆弱性が見つかったからといって、すぐに修正できるとは限りません。修正による既存機能への影響や、システムの運用上の制約など、考慮すべきことは多くあります。
場合によっては、問題のある機能を一時的に停止することも選択肢になるでしょう。
いずれにしても、まずは「どこに問題があるのか」を把握することが第一歩です。
そこで今回は、比較的手軽に試せる方法として、Codex と Daybreak Blue を使い、自分の技術ブログをブラックボックス診断してみました。
ブラックボックス診断とは、ソースコードを確認せず、外部からWebサイトにアクセスして脆弱性を調べる方法です。
1. Daybreak Blue を利用できるようにする
まずは、Daybreak Blue の利用申請を行います。
私が利用した環境と準備したものは、以下のとおりです。
- ChatGPT Plus(有料プラン)
- YubiKey などのハードウェアセキュリティキー
- 本人確認に使用するスマートフォンと身分証明書
今回は ChatGPT Plus を利用しています。
Daybreak Blue の申請ページから手続きを進めると、ハードウェアセキュリティキーの登録や本人確認が求められました。
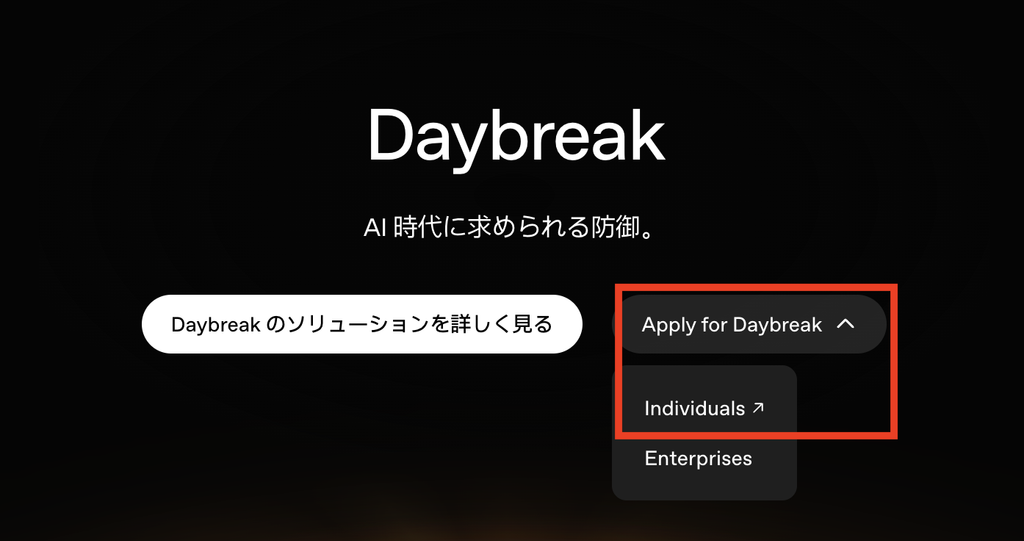
本人確認では、身分証明書の撮影に加え、スマートフォンで顔の正面・左右を撮影する、いわゆる eKYC(オンライン本人確認) がありました。
多少手順はありますが、特に難しい操作はありませんでした。
私の場合は、本人確認が完了すると、ほとんど待つことなく Daybreak Blue を利用できるようになりました。
※利用条件や申請手順は変更される可能性があるため、最新の情報は公式案内を確認してください。
2. Codex で自分のブログをブラックボックス診断する
Daybreak Blue が利用できるようになったら、実際に診断してみます。
今回は、私が運営している技術ブログを対象にしました。
診断の手順
まず、Codex の内蔵ブラウザで診断対象のブログを開いておきます。
続いて、以下のプロンプトを入力しました。
内蔵ブラウザで開いている wp.mnrst.com をブラックボックス診断し、CWE と CVSS4 を付加して一覧表示して。
CWE は脆弱性の原因となる弱点の分類、CVSS は脆弱性の深刻度を評価するための指標です。
単に問題点を列挙するだけでなく、これらの情報を付けてもらうことで、どのような問題があり、どの程度優先して対応すべきか を把握しやすくなります。
今回の実行設定
Codex では、以下の設定を使用しました。
- モデル: GPT-5.6 Sol
- 思考量: 中
- 高速化設定: 1.5倍速
- Daybreak Blue: 有効
高速化の設定は、モデル名の左側にある、日の出・日の入りのようなアイコンから変更しました。
あとは診断結果が出るまで待つだけです。
実際の診断結果
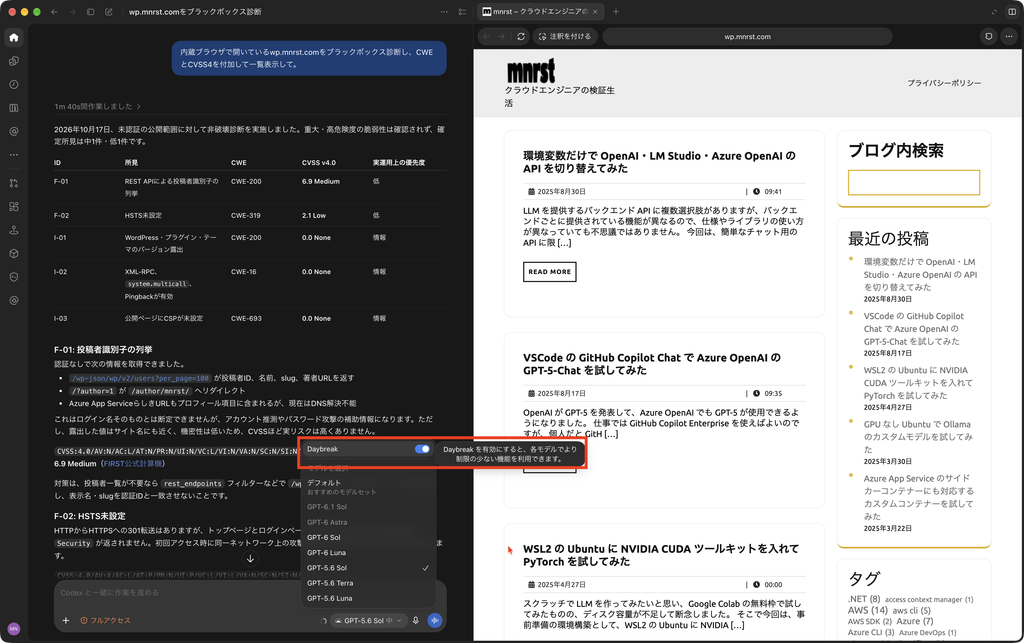
Codex と Daybreak Blue を使って、自分の技術ブログをブラックボックス診断した結果
今回の診断では、対応を検討する項目として、次の2件が検出されました。
| 検出項目 | CVSS v4.0 |
|---|---|
| REST API による投稿者識別子の列挙 | 6.9(Medium) |
| HSTS 未設定 | 2.1(Low) |
このほか、WordPress のバージョン情報の露出、XML-RPC の設定、CSP 未設定についても参考情報として報告されました。
特に REST API による投稿者識別子の列挙については、CVSS スコアが 6.9 と評価されていました。
ただし、CVSS のスコアがそのまま自分のサイトにおける実際のリスクの大きさを示すわけではありません。
今回は診断内容とブログの運用状況を確認した結果、検出された2件については、現時点で緊急の対応を必要とするものではないと判断しました。
とはいえ、自分では意識していなかった設定や公開情報を、外部からの視点で確認できた のは収穫でした。
なお、AIが出力した診断結果には誤検出や見落としが含まれる可能性があります。今回問題が見つからなかった項目についても、安全性が保証されたわけではありません。
3. さいごに
今回は、Codex と Daybreak Blue を利用して、自分の技術ブログをブラックボックス診断してみました。
実際に試してみて感じたのは、ソースコードを調べなくても、AIを使ってWebサイトのセキュリティ上の懸念点を手軽に洗い出せる ということです。
例えば、次のようなケースでは、最初の確認手段として役立ちそうです。
- 自社のWebサイトやWebアプリケーションのセキュリティが気になっている
- ソースコードが手元になく、内部の実装を確認できない
- まずは手軽に脆弱性の有無や設定上の問題を調べてみたい
もちろん、今回のようなAIによるブラックボックス診断だけで、すべての脆弱性を発見できるわけではありません。専門的なセキュリティ診断の代わりになるものでもありません。
また、診断は自分が管理するサイト、または管理者から明示的な許可を得たサイトに限定して実施する必要があります。
それでも、何もしないまま不安を抱えているよりは、まずAIを使って現状を把握することに意味があると思います。
「まずは自分のWebサイトがどう見えているのか調べてみる」
そんなセキュリティ対策の第一歩として、Codex と Daybreak Blue は試してみる価値がありそうです。
タグ: ChatGPT, Codex, Daybreak, OpenAI, WordPress